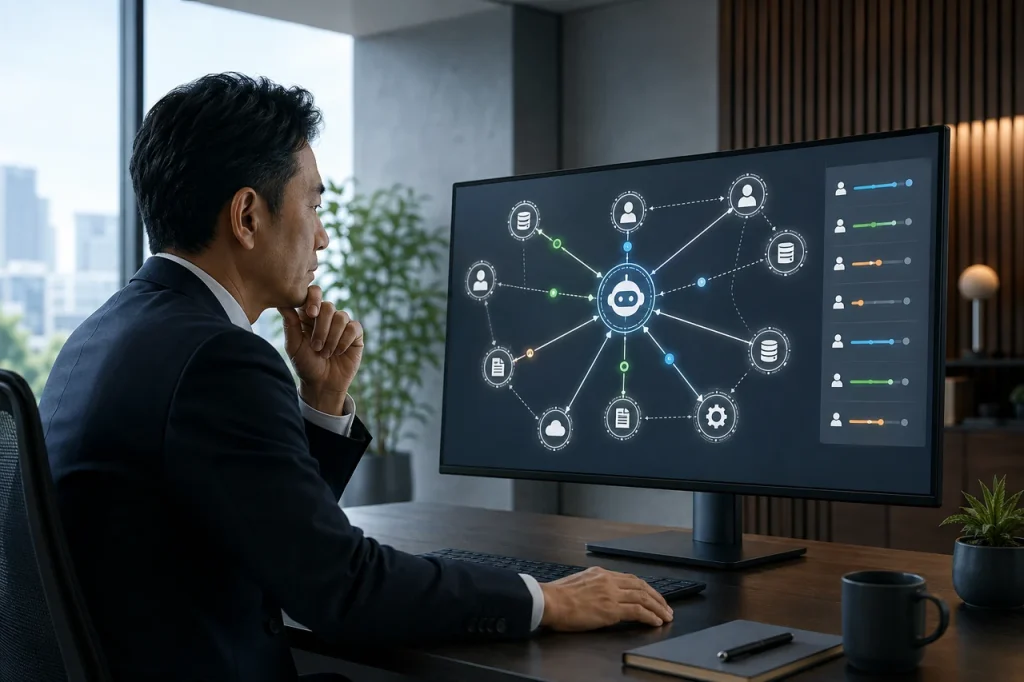
AIエージェントへ業務ツールをつなぐほど、閲覧、作成、送信、削除の権限が増えます。導入時に必要だった権限が、担当変更後も残ると事故の影響が広がります。
原因は人のアカウントだけを棚卸しし、サービスアカウント、APIキー、連携アプリ、保存済み認証を確認していないことです。
この記事では「AIエージェント アクセス権 棚卸し」の運用を、四つの実務工程に分けて解説します。株式会社ラクボは、ツール導入だけでなく、入力、承認、実行、記録、改善までを少人数で続けられる業務として設計しています。
エージェント・認証情報・接続先を一つの台帳にする
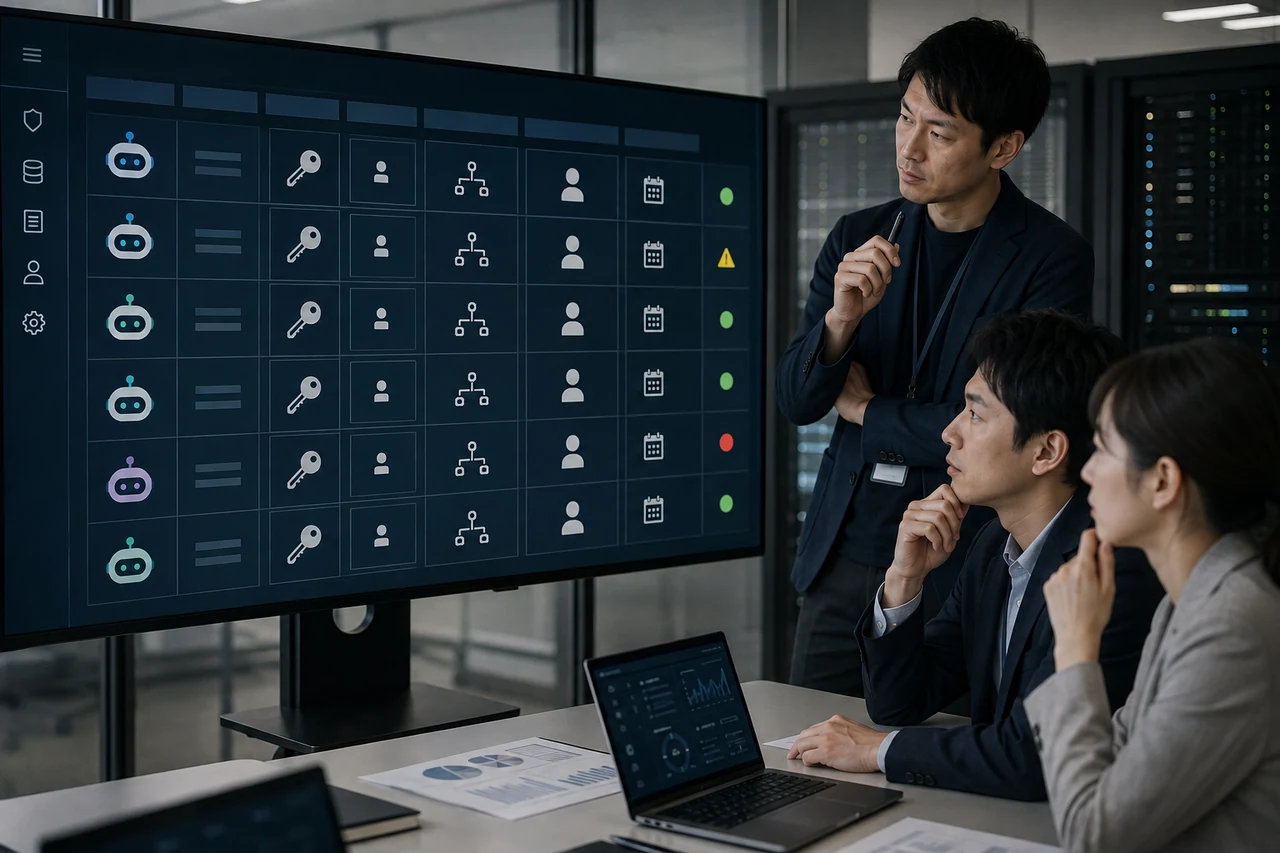
台帳にはエージェント名、目的、所有部署、接続先、認証方式、保管場所、付与日、期限、緊急停止方法を記録します。個人のブラウザにだけ残る認証も対象です。
同じAPIキーを複数用途で共有せず、どの処理が使ったか追える識別子を付けます。所有者不明の連携は止め、必要性を確認してから再発行します。
閲覧・下書き・実行・削除を操作単位で分ける
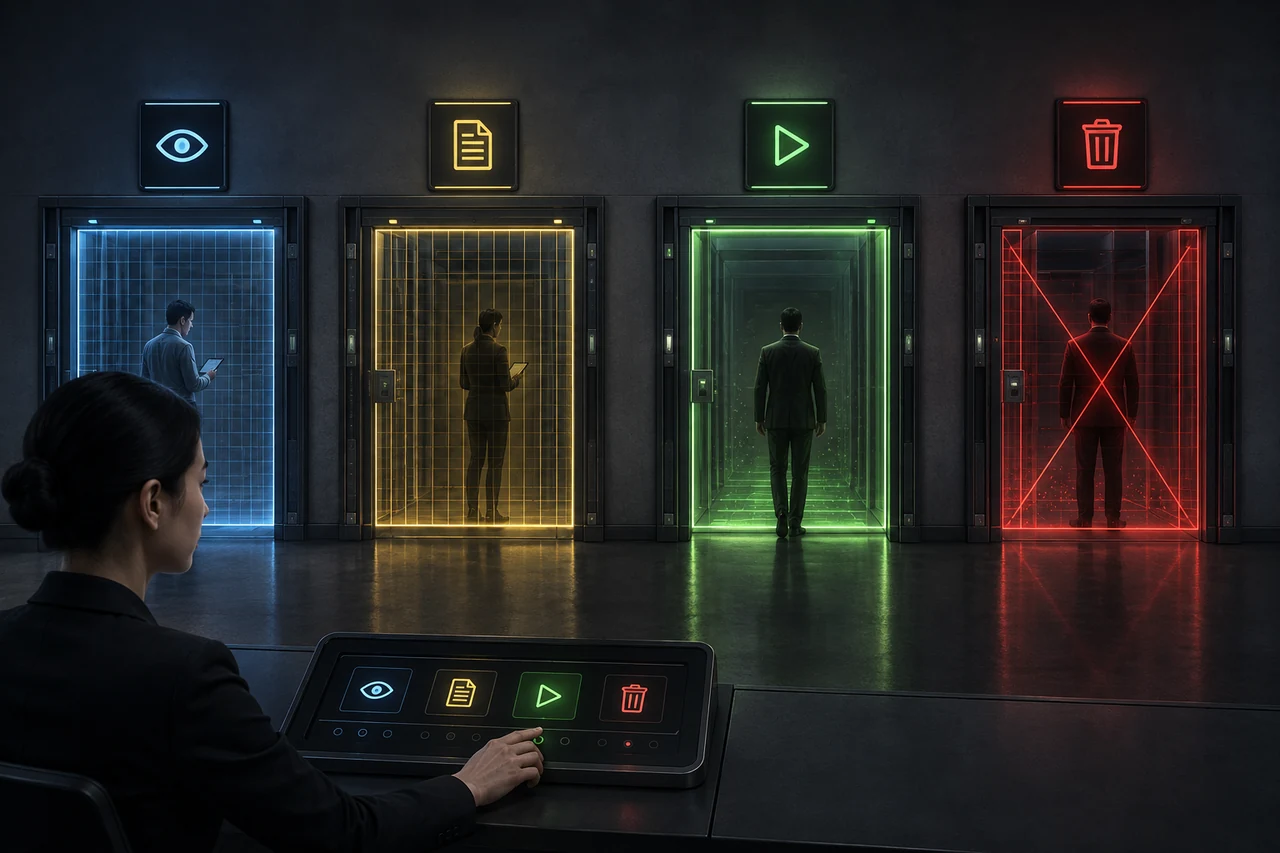
権限は閲覧、検索、下書き作成、更新、送信、公開、削除へ分けます。調査エージェントへ送信権限を与えず、下書き作成と最終実行を別の役割にします。
対象データも部署、顧客、期間、フォルダで絞ります。全件アクセスが本当に必要か確認し、テスト環境と本番環境の認証を分けます。
退職・異動・用途変更時に権限を再承認する
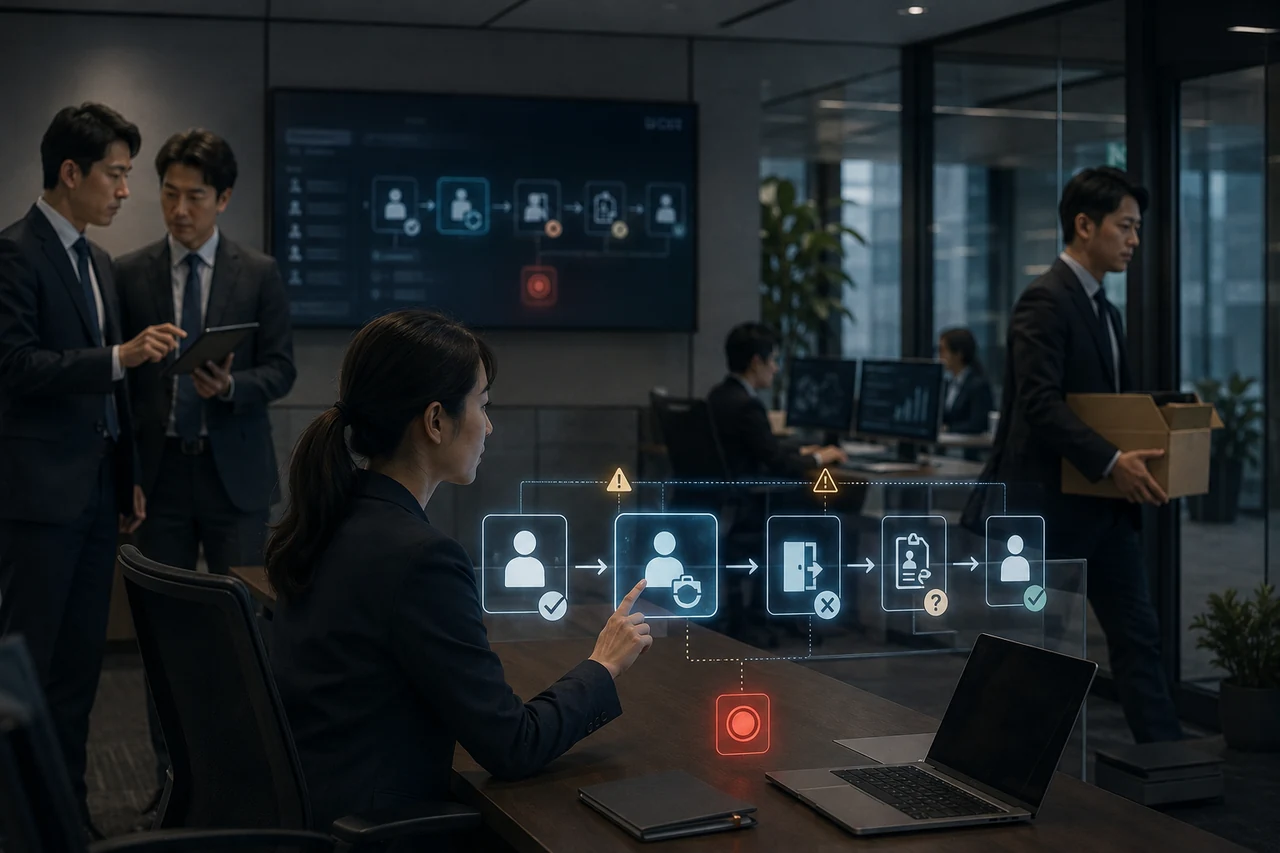
担当者の退職や異動、業務目的の変更、外注終了、重大な設定変更を再承認の条件にします。権限を引き継ぐのではなく、新しい責任者が必要性を確認します。
緊急時はキー失効、連携停止、実行キュー停止を行えるようにし、手順を担当者以外も試します。停止後の未処理案件をどう扱うかも決めます。
四半期ごとに未使用権限と実行履歴を照合する
四半期ごとに台帳と接続先の実状態を照合し、未使用権限、期限切れ、失敗の多い操作、想定外時間の実行を確認します。記録がない権限は正当化せず削減候補にします。
一つの業務連携から棚卸しを始めます。権限と承認を整えたい場合は、ラクボのAI顧問・AI部門代行をご覧ください。AIエージェント権限を相談できます。
棚卸しでは設定画面の表示だけでなく、実際に発行済みのトークン、Webhook、共有フォルダ、ブラウザセッション、環境変数を照合します。管理画面で連携を削除しても古い認証が有効な場合があるため、失効確認とテストアクセスを組にします。秘密情報は台帳へ直接書かず、保管先と識別子、最終更新日だけを記録します。
高リスク操作には対象件数、金額、送信先、実行時間の上限を設け、権限を持っていても想定外の一括処理を止めます。承認者自身の認証が失効していないか、停止手段が営業時間外でも使えるかも訓練します。監査結果は継続、縮小、停止、再発行に分類し、次回確認日と責任者を付けて未決のまま放置しません。
導入時は、通常の成功例だけでなく、入力が足りない例、判断が分かれる例、途中で外部連携が止まる例を含む検証セットを作ります。担当者、承認者、復旧担当が同じ完了条件を使い、結果を元データと照合できる状態にします。変更は一度に広げず、対象件数と影響範囲を限定して試し、合格記録を確認してから次の範囲へ進めます。また、月次の振り返りでは処理時間だけでなく、差し戻し、見逃し、手作業、利用者からの指摘を確認します。自動化率が上がっても確認負担や重大な誤りが増える場合は、入力条件や承認点を見直します。例外時に安全に止まり、根拠を示して人へ戻り、再開後まで追跡できることが、継続運用の前提です。
運用記録には、対象、入力、担当者、確認日時、合否、修正理由、再実行結果を残します。成功例だけでなく停止した例も保存し、同じ問題を繰り返さないよう共通ルールへ戻します。担当者が変わっても、どこで止め、誰が承認し、何をもって完了とするか追える状態が重要です。